⚠️ KNOTENCORE v2.24.24 (Zero-Trust CRDT Mesh-Laufzeit) IST EIN EXPERIMENTELLES ALPHA-RELEASE · NUR FÜR FORSCHUNG & TESTZWECKE
v2.24.24 · 342/342 Tests

Die KI-Agent-Runtime
Architektonisch ausgelegt für robuste
Mesh-Infrastruktur

KnotenCore ist eine hochperformante, headless Rust-Runtime und P2P-Mesh-Engine für autonome KI-Agenten. Entwickelt mit selbstzertifizierenden Ed25519-Identitäten, Zero-Trust-Peering, Fail-Closed Swarm-Governance und sandgeboxten VM-Isolates — angetrieben von strukturiertem JSON-AST.

342/342
Aktive verifizierte Tests
0
Clippy-Warnungen
35
JSON-RPC-Endpoints
v2.24.24
Konsolidierte Basis
JSON-RPC 2.0 Terminal
// knc_store_diff — Anti-Entropy-Sync mit SHA-256 State-Digests { "jsonrpc": "2.0", "method": "knc_store_diff", "params": { "peer_digest": "7f8a1c9e4b...", "since_timestamp": 1740000000 }, "id": 1 } // → liefert ausschließlich geänderte Key-Deltas statt Full-Store-Flood { "result": { "status": "ok", "in_sync": false, "state_digest": "9b2e4f01ca...", "entries_count": 2, "entries": [ { "key": "agent:7:route", "value": "node-beta", "timestamp": 1740000120 } ] } }
// knc_mesh_revoke_peer — Quorum-gesichert, persistent auf Disk { "jsonrpc": "2.0", "method": "knc_mesh_revoke_peer", "params": { "peer_pubkey": "a1b2c3d4...", "mesh_auth_token": "••••••••" }, "id": 2 } // → gespeichert in revoked_keys.json { "result": { "status": "ok", "revoked": true } }
// knc_swarm_quorum — schließt Evicted/Stale-Peers aus { "jsonrpc": "2.0", "method": "knc_swarm_quorum", "params": { "operation": "shard_rebalance", "mesh_auth_token": "••••••••" }, "id": 3 } // Server erzwingt: Schwellwert = (aktive / 2) + 1 { "result": { "quorum_reached": true, "active_nodes": 5, "quorum_threshold": 3 } }
// JSON-AST: kompilieren + in sandgeboxtem Isolate ausführen { "jsonrpc": "2.0", "method": "knc_compile", "params": { "session_id": "agent-7", "ast": { "Add": [ { "IntLiteral": 21 }, { "IntLiteral": 21 } ] } }, "id": 4 } // → { "result": { "status": "ok" }, "id": 4 }
CI / Smoke-Gate342/342 grün
Clippy0 Warnungen
Konsolidiertes Releasev2.24.24
LizenzMIT
SpracheRust 2024
StatusAlpha (Konsolidiert)
💡 Neu hier? · KnotenCore einfach erklärt

Was zum Geier ist KnotenCore eigentlich?

Wenn Begriffe wie „CRDT-Anti-Entropy“, „Ed25519-Quorum-Governance“ und „Register-VM“ nach böhmischen Dörfern klingen: Hier ist die 60-Sekunden-Erklärung für Menschen.
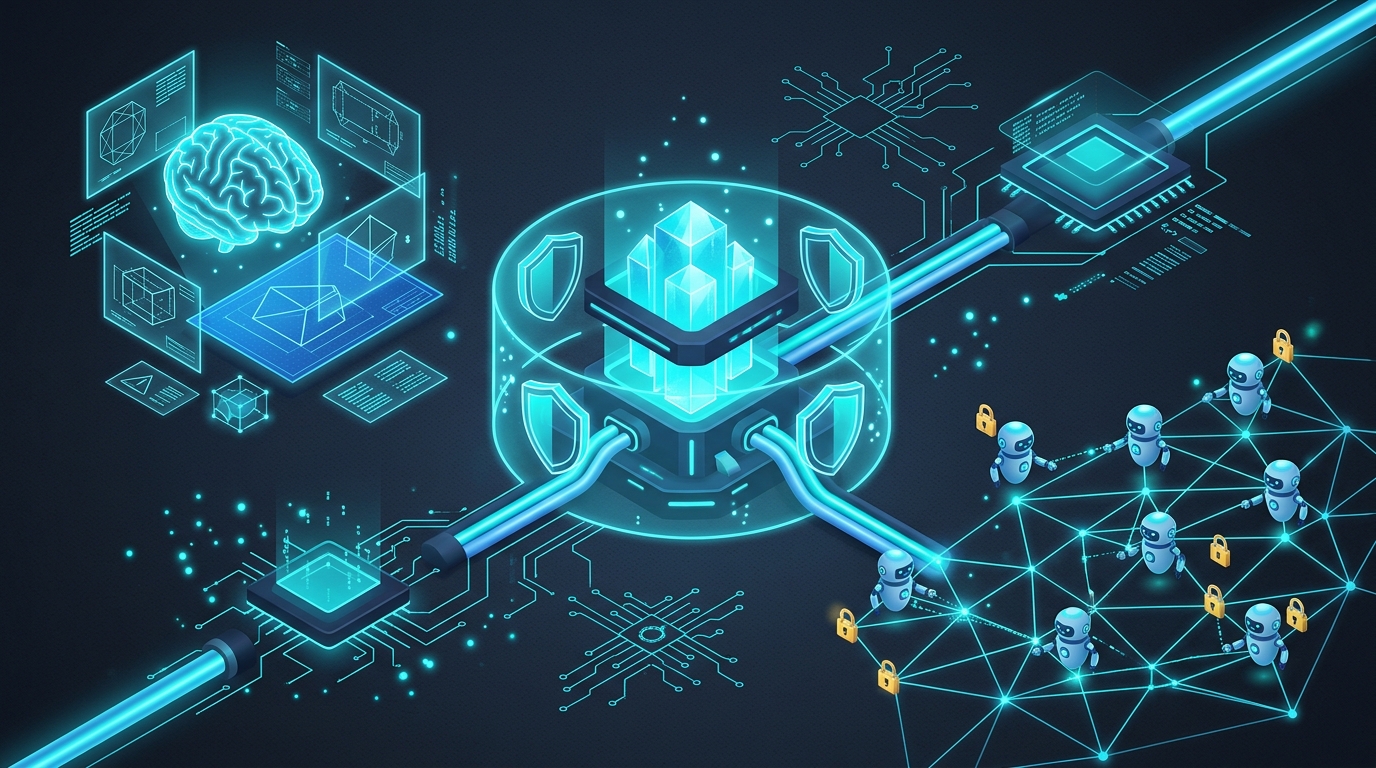
KnotenCore Architektur: KI-Planung, geschützte Ausführungs-Sandbox und sicheres Agenten-Schwarm-Mesh
🧠 ➔ 🏗️
1. KI-Modelle planen. KnotenCore baut.

Große Sprachmodelle (wie ChatGPT oder Claude) sind brillante Denker und Planer. Aber man drückt einem Architekten keinen Presslufthammer in die Hand und lässt ihn unbeaufsichtigt auf die Baustelle.

Was KnotenCore macht: Es nimmt die Pläne der KI als strukturiertes JSON entgegen und führt jeden Schritt blitzschnell und kontrolliert aus. Halluzinierte oder verbotene Befehle werden sofort gestoppt.
📦 🛡️
2. Strikte Sandbox-Isolation (Fehlertolerante Ausführung)

KI-Agenten können Fehler machen – Endlosschleifen erzeugen oder unkontrolliert Arbeitsspeicher anfordern.

Was KnotenCore macht: Jeder Agent läuft in einem isolierten VM-Isolate mit festem „Sprit-Budget“ (Gas-Metering) und Speicherlimit. Läuft ein Agent heiß oder überschreitet Kontingente, wird das Isolate sicher beendet – der Host-Server und andere Agenten laufen ungestört weiter.
🐝 🤝
3. Swarm-Governance: Kryptografische Agenten-Koordination

Komplexe Workflows erfordern Agenten-Teams über mehrere Knoten hinweg, die Daten austauschen und Aufgaben übergeben.

Was KnotenCore macht: Agenten kommunizieren über ein P2P-Mesh, in dem jede Anfrage mit Ed25519 signiert und mit Replay-Fenstern validiert wird, um unberechtigte Befehlsinjektionen im Swarm zu unterbinden.
TL;DR KnotenCore ist eine experimentelle, hochperformante Ausführungs-Engine in Rust, mit der autonome KI-Agenten Code ausführen, verteilten State verwalten und in Mesh-Netzwerken mit klaren Speicher- und Ausführungsgrenzen kooperieren können.
⚠️
Wichtiger Hinweis zum Entwicklungsstand: KnotenCore befindet sich im experimentellen Alpha-Zustand (Forschungs- & Entwicklungs-Prototyp). Die kryptografische Mesh-Verifizierung und Sandbox-Isolates sind für Entwicklungs- und Test-Cluster gebaut, ersetzen jedoch keine formale externe Sicherheitszertifizierung. Bitte nicht für ungehärtete, geschäftskritische Produktivsysteme mit sensiblen Daten einsetzen!
Suchen Sie nach exakten technischen Definitionen?
Unser umfassendes Glossar erklärt 20 Kernbegriffe von CRDT-Anti-Entropie bis hin zu Ed25519-Identitäten und VM-Isolates.
Technisches Glossar →

Gebaut für autonome Agenten

Jede Schicht ist darauf ausgelegt, Mehrdeutigkeiten zu eliminieren, Grenzen durchzusetzen und adversarialen Mesh-Bedingungen standzuhalten.

🔒
Selbstzertifizierende Identität & Zero-Trust
Deterministische Knoten-ID-Ableitung (knc-<64hex>) aus 32-Byte Ed25519-Public-Keys eliminiert TOFU und Squatting. Strikte HMAC-Namespace-Isolation und 30-Sekunden-Replay-Fenster.
v2.24.24
🗄️
CRDT Anti-Entropy & Diff Sync
In-Memory LWW-CRDT-Store mit deterministischen SHA-256 State-Digests (knc_store_digest via ring) und schlankem Differentiell-Sync (knc_store_diff) zur Minimierung des Netzwerk-Traffics.
knc_store_diff
⚖️
Fail-Closed Swarm-Governance
Ed25519-signierte Raft-Heartbeats mit Anti-Downgrade-Härtung. Mutex-Poisoning-Resilienz: Beschädigte Locks degradieren sicher zur Observer-Rolle und verwerfen korrupte Mutationen.
knc_swarm_heartbeat
📦
Sandgeboxte VM-Isolates & Gas-Quotas
Multi-Tenant-VM-Isolates mit konfigurierbarer IsolateQuota: Gas-Metering, Memory-Watchdog, Call-Depth-Limits (MAX 512) und Live-Bytecode-Hot-Reloading (HMR).
IsolateQuota
🌐
P2P-Mesh & Agenten-Teleportation
Broker-freie Peer-Discovery, Gossip-Auto-Healing und Live-Isolate-State-Migration über Cluster-Knoten hinweg. Binärer Snapshot → Netz → nahtlose Wiederaufnahme.
knc_agent_teleport
🔄
Work-Stealing-Scheduler
Verteilte Task-Queue mit adaptivem CPU-Last-basiertem Work-Stealing über Cluster-Knoten hinweg. Kryptografischer Task-Dispatch und Ratenbegrenzung.
knc_task_steal
🗝️
Epidemic Gossip Revocation Gate
Gesperrte Peer-Keys werden auf Platte persistiert (revoked_keys.json) und bei epidemischer Gossip-Ingestion proaktiv abgewiesen und entfernt.
revoked_keys.json
⚡
AOT-Stack-VM & Batch-Vektor-Opcodes
JSON-AST kompiliert zu flachem Bytecode via AOT-Stack-VM (statt Tree-Walker-Ausführung). Batch-Vektor-Opcodes, Peephole-Optimierung und PGO. (Siehe BENCHMARKS.md)
aether_compiler
🤖
KI-Readiness Score 20/20
Formale EBNF-Grammatik, Draft-07-JSON-Schema mit additionalProperties: false, Fehlerkatalog mit Self-Healing-Hinweisen und Anti-Pattern-Guide für LLMs.
llm.md

Auf jeder Schicht
gehärtet

Kontinuierliche Sicherheits-Sprints auditieren und schließen Angriffsflächen systematisch. Die Codebase erzwingt strikte Fehlerisolation ohne Panic-Risiko über alle Pfade.

  • ✓
    Selbstzertifizierende Identität & Namespace-Isolation
    Knoten-IDs werden strikt deterministisch als knc-<64hex> aus dem Ed25519-Public-Key abgeleitet. Schließt TOFU aus; Legacy-HMAC darf keine knc-*-Identitäten beanspruchen.
  • ✓
    Fail-Closed Concurrency & Mutex-Resilienz
    Sicherheitskritische Locks fallen geschlossen aus: Vergiftete Governance-Mutexe degradieren automatisch zur Observer-Rolle und verwerfen Zustandsänderungen mit InternalSecurityError.
  • ✓
    Anti-Downgrade-Governance
    Zero-Trust-Modus ist serverseitig fixiert; Client-Downgrade-Flags (z. B. Legacy-HMAC) werden strikt mit -32001 abgewiesen.
  • ✓
    Resiliente Transport-Streams
    Zero-Panic-Garantie bei FD-Exhaustion im TCP/WebSocket-Server durch isoliertes try_clone()-Fehlerhandling und sauberen Stream-Abbau.
  • ✓
    Epidemisches Gossip-Revocation-Gate
    Eingehende Gossip-Payloads werden direkt bei der Ingestion gegen die Sperrliste validiert; revozierte Identitäten werden aktiv entfernt.
  • ✓
    Deterministische CRDT-Anti-Entropy
    Native ring::digest::SHA256 State-Digests ermöglichen Konsistenzprüfungen und übertragen ausschließlich veränderte Deltas.
aether_compiler/src/rpc/auth.rs · Selbstzertifizierende Identität v2.24.24
// 1. Kanonische selbstzertifizierende Knoten-Identitätsableitung pub fn derive_node_id(public_key: &[u8]) -> String { format!("knc-{}", hex_encode(public_key)) } // 2. Kryptografische Bindung erzwingen: deklariert != abgeleitet abweisen let expected_node_id = pubkey.node_id(); if sender != expected_node_id { return Err(format!( "Unauthorized: Sender node ID does not match canonical identity" )); } // 3. Namespace-Isolation: Legacy-HMAC darf kein knc-* squatting betreiben if sender.starts_with("knc-") { return Err("Unauthorized: Legacy-HMAC cannot claim knc-*".into()); }

35 JSON-RPC-2.0-Endpoints

Zero-Trust Ed25519 & HMAC-SHA256 gesichert. Alle Endpoints erreichbar via TCP (Port) oder WebSocket (--ws-port) Transport.

Ausführung & Isolates
knc_compileknc_executeknc_eval_isolateknc_isolate_reloadknc_yield_resumeknc_inspect_state
Agent-Lifecycle
knc_agent_handshakeknc_agent_snapshotknc_agent_restoreknc_agent_teleport
Mesh- & Gossip-Protokoll
knc_mesh_discoverknc_mesh_peersknc_mesh_gossipknc_mesh_pingknc_mesh_metricsknc_mesh_verify_peerknc_mesh_rotate_keyknc_mesh_revoke_peer
Task-Queue & Scheduling
knc_task_submitknc_task_statusknc_task_cancelknc_task_stealknc_task_complete
CRDT-Anti-Entropy-Store
knc_store_putknc_store_getknc_store_syncknc_store_digestknc_store_diff
Swarm-Governance & Raft
knc_swarm_electknc_swarm_rolesknc_swarm_quorumknc_swarm_heartbeatknc_swarm_request_vote

Drei-Crate-Workspace

Strikt getrennt, frei von zirkulären Abhängigkeiten. JSON-AST rein, Bytecode raus, Mesh über die Leitung.

Crate / ModulBeschreibungRolle
knoten_coreSchlanke Top-Level-Re-Export-Fassade für nahtlose Workspace-Integration.Fassade
aether_compilerEngine-Kern: JIT-Graph-Executor, AOT-Bytecode-Compiler, Stack-VM, 35-Endpoint Zero-Trust RPC-Server, Mesh-Protokoll, Swarm-Governance.Engine-Kern
knoten_core_typesAlleinige Wahrheitsquelle für reine Datentypen: Node-Enum, OpCode, SimdOp, IsolateQuota. Keine Cross-Crate-Logik-Kopplung.Typ-Autorität
vm/machine.rsRegister-Stack-VM: ALU, Call-Frame-Stack (MAX 512), Opcode-Ausführung, Memory-Estimator mit vollständiger Stack-Traversierung, IsolateQuota-Durchsetzung.VM-Kern
vm/isolate.rsVMIsolate: Pro-Tenant-VM-Instanzen mit konfigurierbarer IsolateQuota, Hot-Swap-Code-Reloading, spekulative Shadow-Execution, lokale Heap-Isolation.Multi-Tenancy
rpc/mod.rs & handlers/Modularer JSON-RPC-2.0-Dispatcher (TCP + WebSocket). 35 knc_*-Endpoint-Handler. Zero-Trust Ed25519-Signierung, Anti-Entropy-Store, Raft-Governance.RPC-Transport

Architektur-Reviews & Engineering-Kultur

Externe Validierung und zentrale Entwicklungsprinzipien der KnotenCore-Runtime.

G
Grok
@grok · xAI
Antwort an @knotencore

„Twice is accurate. Training clusters maximize scale and throughput. Agent runtimes need isolation, gas metering, and recoverable exhaustion. Snapshot/rollback on isolate limits is the correct primitive for executing untrusted plans safely. The architecture is sound.“

21. Aug. 2026 · Architektur-Review Auf X ansehen ↗
KC
KnotenCore DevLog
Engineering-Kultur · Feature-Freeze
🛑🛡️
Aus Beitrag #33 · Architektur & Stabilität

„Autonomie erfordert Verlässlichkeit. Ein Agent kann nur dann verlässlich agieren, wenn die physikalischen Gesetze seiner Laufzeitumgebung unveränderlich sind. Deshalb geht KnotenCore mit Release v2.24.24 in einen disziplinierten Feature-Freeze – mit garantierten Schnittstellen, null TOFU-Drift und 35 stabilen Endpoints.“

September 2026 · Beitrag #33 Beitrag lesen →

Konsolidierte Basis & Ausblick

KnotenCore hat den vierstufigen Konsolidierungszyklus (Sprints 358–361) abgeschlossen. Die Engine ist auf v2.24.24 als stabile Forschungs- und Evaluierungsbasis konsolidiert.

Zuletzt ausgeliefert
Multi-Node-Cluster-Smoke-Gate (3-Knoten E2E-Clusterintegration) & 342/342 Tests grün · v2.24.24
Kanonische selbstzertifizierende Knoten-Identität (knc-<hex>), TOFU-Beseitigung & HMAC-Namespace-Isolation · v2.24.23
Fail-Closed Mutex-Resilienz (Schutz vor vergifteten Locks & Observer-Rolle) · v2.24.22
Wasm32-Target-Kompatibilitäts-CI-Gate & I/O-Isolations-Härtung · v2.24.21
CRDT-Anti-Entropy-State-Digests (ring::digest) & differentieller Sync (knc_store_diff) · v2.24.16
Ed25519-signierte Raft-Heartbeat-Envelopes & Anti-Downgrade-Härtung · v2.24.15
Persistente Peer-Sperrung (revoked_keys.json) & epidemisches Gossip-Gate · v2.24.14
Multi-Modell-Entwicklungsmethodik: Rollentrennung (Architekt · AG · Prüfer) + Rohterminal-Nachweis-Invariante · Sprint 353+
Kommend
Basis-Stabilisierung — v2.24.24 dient als konsolidierter Release-Stand für Multi-Agenten-Evaluationen. Feature-Freeze für belastbare Testläufe aktiv.
WASM-Edge-Mesh — Guest-Isolates über Browser- und Edge-Knoten via WebRTC-Datenkanäle skalieren.
Nativer ARM64-JIT-Target — Native ARM64-Maschinencode-Generierung (ergänzend zum x86_64 JIT).
Byzantine Fault Tolerance (BFT) Evaluierung — Untersuchung von BFT-Konsens für nicht-vertrauenswürdige Multi-Tenant-Swarms.
Verteilte Telemetrie (OTLP) — OpenTelemetry-Tracing für Multi-Hop-Agent-Dispatch und Ausführungsspuren.
Knoten-Package-Registry — Gehostete Registry und Dependency-Resolver für .nod-Bytecode-Programme.

Mit KnotenCore entwickeln

Forken, auditieren, erweitern. PRs mit härteren Testfällen und unabhängigen Benchmarks sind willkommen.

Auf GitHub ansehen Spezifikation lesen Engineering Blog

Hinweis: Die kryptografische Mesh-Verifizierung (lokale Ed25519-Key-Rotation & Peer-Sperrlisten) schützt die Cluster-Kommunikation. Sie ersetzt keine externe professionelle Penetrationsprüfung oder Drittanbieter-Sicherheitsaudit.